
برای تشخیص ۴۰۱ و ۴۰۳ در REST API وردپرس، سه چیز را کنار هم بخوانید: مسیر درخواست، کد HTTP و فیلد code در پاسخ JSON. ۴۰۱ معمولاً به نیاز به احراز هویت معتبر مربوط است و ۴۰۳ به نپذیرفتن درخواست؛ اما افزونه یا لایهٔ امنیتی میتواند رفتار متفاوتی داشته باشد. تغییر پرمیشن فایلها یا خاموشکردن فایروال، اولین پاسخ به خطای API نیست.
۱. عمومی یا محافظتشده بودن مسیر را روشن کنید
یک مسیر برای فهرست نوشتههای منتشرشده ممکن است عمومی باشد، در حالی که خواندن اطلاعات کاربر جاری یا ویرایش یک نوشته به احراز هویت و دسترسی مناسب نیاز دارد. موفقیت صفحهٔ اصلی یا یک endpoint عمومی، اجازهٔ ویرایش نوشتهها را ثابت نمیکند.
در استاندارد HTTP، بخشهای ۱۵.۵.۲ و ۱۵.۵.۴، ۴۰۱ و403 تعریف جدا دارند. برای WordPress باید پیام و کد خطای برنامه هم خوانده شود؛ کد وضعیت بهتنهایی منشأ خطا را مشخص نمیکند.
۲. نوع پاسخ را تشخیص دهید
| مشاهده | برداشت اولیه | بررسی لازم |
|---|---|---|
401 + JSON دارای code |
احراز هویت این مسیر پذیرفته نشده | آیا درخواست عمداً ناشناس است؟ |
403 + rest_cookie_invalid_nonce |
بررسی nonce مبتنی بر کوکی شکست خورده |
نشست و nonce همان درخواست |
403 + JSON خطای permission |
ممکن است نقش یا capability کافی نباشد |
کاربر، منبع و اجازهٔ همان عملیات |
403 + صفحه HTML |
ممکن است لایهای پیش از REST پاسخ داده باشد |
هدر/شناسهٔ رخداد و لاگ لایهٔ مربوط |
200 روی مسیر عمومی |
آن مسیر در دسترس است | وضعیت مسیر محافظتشده همچنان نامعلوم |
نکته: جدول حکم قطعی دربارهٔ همهٔ افزونهها نیست. پیام HTML را از JSON وردپرس جدا کنید و برای تفسیر هر code، مستند همان تولیدکننده را بخوانید.
۳. کوکی و nonce دو نقش متفاوت دارند
طبق مستند احراز هویت REST وردپرس، احراز هویت مبتنی بر کوکی برای درخواستهای داخل وردپرس به nonce مربوط به REST نیاز دارد. nonce جای رمز عبور، نقش کاربر یا مجوز ویرایش یک نوشته را نمیگیرد. نبود nonce و نامعتبر بودن آن نیز رفتار یکسانی ندارند.
در تابع رسمی rest_cookie_check_errors، نبود nonce باعث میشود این مسیر احراز هویت درخواست را ناشناس در نظر بگیرد؛ در مقابل، nonce نامعتبر میتواند rest_cookie_invalid_nonce با وضعیت403 بدهد. این توضیح به همان روش مبتنی بر کوکی مربوط است؛ به همهٔ روشهای احراز هویت تعمیمش ندهید.
{
  "code": "rest_cookie_invalid_nonce",
  "message": "Cookie check failed",
  "data": {"status": 403}
}
ساختار بالا بازنویسی آموزشی از قرارداد مستند است؛ خروجیِ یک شکست ایجادشده روی سایت رایکت نیست. nonce، Cookie و Authorization واقعی را در تصویر یا گزارش عمومی قرار ندهید.
۴. مسیر تشخیص کمخطر
- متن ذخیرهنشده را حفظ کنید؛ سپس زمان، روش درخواست و مسیر بدون راز را ثبت کنید.
- در Network مرورگر، وضعیت و Response همان درخواست را بخوانید. هدرهای محرمانه را کپی نکنید.
- اگر نشست قدیمی شده، پس از حفظ متن دوباره وارد شوید و یک درخواست مجاز را بررسی کنید.
- اگر فقط یک کاربر یا یک نوشته مشکل دارد، دسترسی همان کاربر به همان منبع را با مدیر مسئول بررسی کنید؛ نقش را برای دورزدن خطا گسترش ندهید.
- اگر پاسخ HTML از لایهٔ حفاظت است، زمان و شناسهٔ پاکسازیشدهٔ رخداد را برای پشتیبانی بفرستید؛ قانون امنیتی را بهصورت کلی خاموش نکنید.
۵. سلامت REST چه کمکی میکند؟
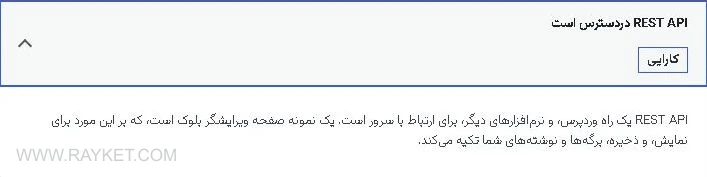
آزمون سلامت یک سرنخ دربارهٔ دسترسی مشخص به REST است. برای خطای ذخیره، باید نتیجهٔ همان درخواست و ثبت واقعی تغییر نیز بررسی شود. درخواست ناشناس به یک مسیر محافظتشده ممکن است کاملاً طبیعی رد شود؛ عمومیکردن آن مسیر راهحل نیست.
۶. کنترل پایان و پرسشهای کوتاه
رفع مشکل زمانی تأیید میشود که عملیات موردنظر با کاربر مجاز پاسخ درست بگیرد و نتیجه واقعاً ثبت شود؛ درخواست بدون مجوز نیز همچنان باید محدود بماند. این مقاله هیچ مسیر محافظتشده، نقش، nonce یا تنظیم امنیتی را تغییر نمیدهد.
برای رفع403 سطح دسترسی را ۷۷۷ کنم؟
خیر. خطای مجوز REST لزوماً ربطی به سطح دسترسی فایل ندارد و چنین تغییری میتواند حفاظت را ضعیف کند.
همهٔ درخواستها به Application Password نیاز دارند؟
خیر. روش احراز هویت به نوع برنامه و مسیر بستگی دارد. از ساخت اعتبارنامهٔ تازه بدون نیاز و طراحی روشن خودداری کنید.
اگر در ویرایشگر پیام «پاسخ JSON معتبر نیست» دریافت میکنید، ابتدا قالب پاسخ و خطاهای JSON در وردپرس را بررسی کنید؛ این پیام بهتنهایی همان خطای دسترسی ۴۰۱ یا ۴۰۳ نیست.
۷. مسیر مطالعهٔ مرتبط
- خطای ۴۰۳ Forbidden و سطح دسترسی فایلها؛ ۶۴۴ و ۷۵۵ یعنی چه؟
- فرم سالم با ModSecurity مسدود میشود؛ چه مدرکی به پشتیبانی بدهیم؟
- وارد پیشخوان وردپرس نمیشوم؛ ۸ علت و راه رفع
۸. منابع و دامنهٔ بررسی
منابع رسمی در ۳ نوامبر ۲۰۲۶ بررسی شدند. تصاویر سلامت سایت از وردپرس ۷.۱.۴ در ۳ نوامبر ۲۰۲۶ ثبت شدهاند. کارت سالم، شاهد رفع یک خطای فرضی نیست. هیچ افزونه، تنظیم حفاظتی یا فایل سایت برای آزمایش تغییر نکرده است. آزمایشهای دادهٔ نمونه محلیاند؛ نتیجهٔ آنها سلامت همهٔ درخواستهای سایت را ثابت نمیکند.