
با هوش مصنوعی، ایمیل جعلی دیگر با غلط املایی و فارسی دستوپاشکسته لو نمیرود؛ متنش روان، مؤدبانه و گاهی با نام خود شماست. پس نشانههای قدیمی را کنار بگذارید و یک قاعده را نگه دارید: از روی لینک داخل ایمیل وارد هیچ حسابی نشوید. خودتان آدرس سایت را تایپ کنید و آنجا بررسی کنید.
ایمیلهایی که صاحب سایت دریافت میکند
| موضوع جعلی | هدف |
|---|---|
| «دامنهی شما امروز منقضی میشود» | پرداخت به حساب کلاهبردار یا گرفتن رمز |
| «هاست شما معلق شد / فضای ایمیل پر شده» | ورود در صفحهی جعلی سیپنل یا وبمیل |
| «فاکتور پرداختنشده» | لینک پرداخت جعلی |
| «سایت شما قانون کپیرایت را نقض کرده» | دانلود فایل آلوده |
| «پیشنهاد سئو / ثبت دامنه در فهرست» | گرفتن پول برای خدمت بیارزش |
| «از طرف مدیر: این فاکتور را فوری پرداخت کن» | فریب کارمند مالی |
اطلاعات تماس دامنهها در بسیاری از موارد عمومی است؛ کلاهبردار تاریخ انقضای دامنهی شما را میداند و ایمیل را دقیقاً همان موقع میفرستد.
نشانههایی که هنوز کار میکنند
- آدرس واقعی فرستنده: نام نمایشی را هر کسی میتواند «پشتیبانی رایکت» بگذارد. دامنهی بعد از @ را بخوانید.
- مقصد لینک: نشانگر را روی لینک نگه دارید (در موبایل، لمس طولانی) و آدرس واقعی را ببینید. دامنههایی با یک حرف تفاوت رایجاند.
- فوریت و تهدید: «تا ۲ ساعت دیگر حذف میشود».
- درخواست رمز یا کد تأیید: هیچ سرویس معتبری با ایمیل نمیخواهد.
- پیوست غیرمنتظره، مخصوصاً zip، html یا فایل اجرایی.
- روش پرداخت غیرعادی: کارت شخصی، رمزارز.
قاعدهی طلایی
- ایمیل را ببندید.
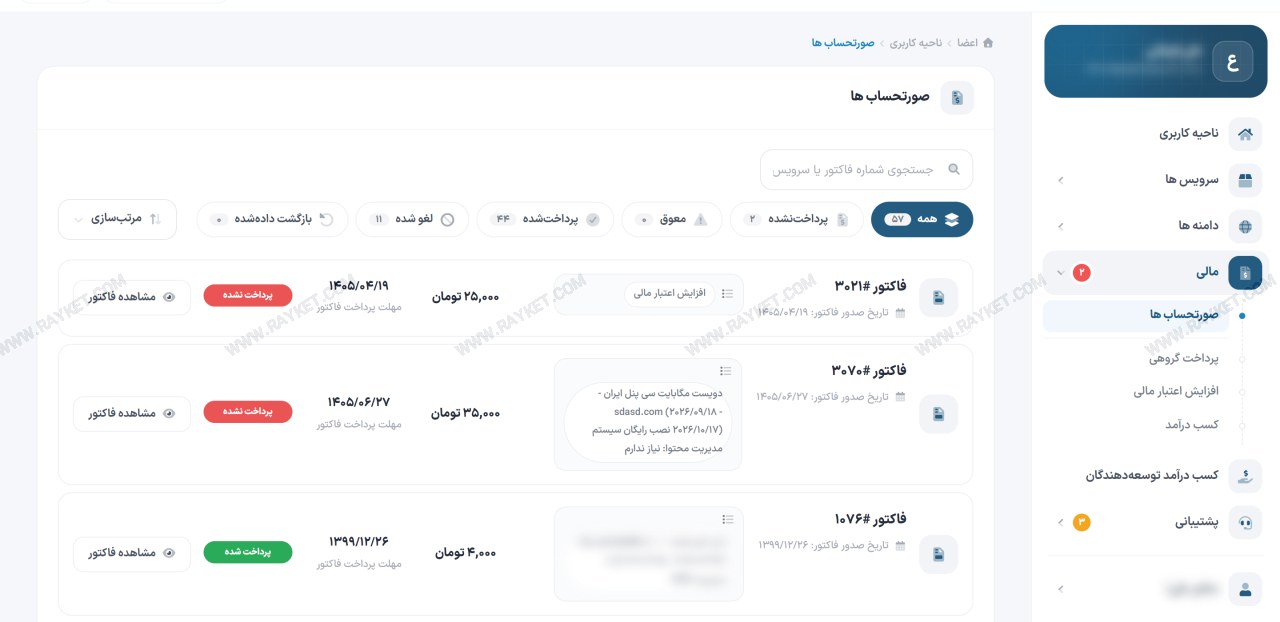
- آدرس ناحیه کاربری را خودتان در مرورگر تایپ کنید.
- وارد شوید و ببینید واقعاً فاکتور یا هشداری هست یا نه.
وضعیت واقعی سرویسها و دامنههای شما همیشه در ناحیه کاربری دیده میشود. (ناحیه کاربری، تمدید دامنه)
صدای جعلی و پیامرسان
همین روشها با تماس تلفنی، پیامک و پیامرسان هم انجام میشود، و صدا هم قابل جعل است. برای هر درخواست پرداخت یا تغییر رمز که از «مدیر» یا «همکار» میرسد، از راه دیگری (تماس با شمارهای که خودتان دارید) تأیید بگیرید.
لایههای دفاعی
| کار | اثر |
|---|---|
| ورود دومرحلهای | رمز لورفته بهتنهایی کافی نیست |
| رمز متفاوت برای هر حساب، با مدیر رمز | مدیر رمز در صفحهی جعلی رمز را پر نمیکند |
| SPF، DKIM و DMARC روی دامنهی خودتان | دیگران نمیتوانند به نام دامنهی شما ایمیل جعلی بفرستند |
| فیلتر اسپم ایمیل هاست | بخشی از این ایمیلها اصلاً نمیرسد |
| قفل ثبتکنندهی دامنه | دامنه بدون اجازه منتقل نمیشود |
اگر کلیک کردید و رمز را وارد کردید
- همان لحظه رمز آن حساب را از طریق آدرس واقعی سایت عوض کنید.
- اگر همان رمز را جای دیگری هم دارید، آنجا هم.
- ورود دومرحلهای را فعال کنید.
- فعالیتهای اخیر حساب را ببینید: سرویس، دامنه، ایمیل تماس.
- به پشتیبانی خبر بدهید. (تیکت)
سوالهای رایج
رایکت برای تمدید ایمیل میفرستد؟
یادآور بله؛ ولی پرداخت همیشه در ناحیه کاربری انجام میشود. آدرس را خودتان تایپ کنید.
ابزاری هست که ایمیل هوش مصنوعی را تشخیص دهد؟
قابل اتکا نیست. به مقصد لینک و فرستنده نگاه کنید، نه به سبک نوشتن.