

بیشتر هک شدن سایتها نه از طریق سرور، که از راه افزونه یا قالب قدیمی و رمز ضعیف اتفاق میافتد. Imunify360 لایهای است که روی سرور کار میکند و فایلهای آلوده را پیدا و ایزوله میکند تا پیش از گسترش جلویش گرفته شود.
Imunify در سیپنل
در بخش Security روی Imunify360 کلیک کنید. اگر روی سرویس شما فعال باشد، وضعیت اسکن فایلها و فهرست موارد مشکوک را میبینید.
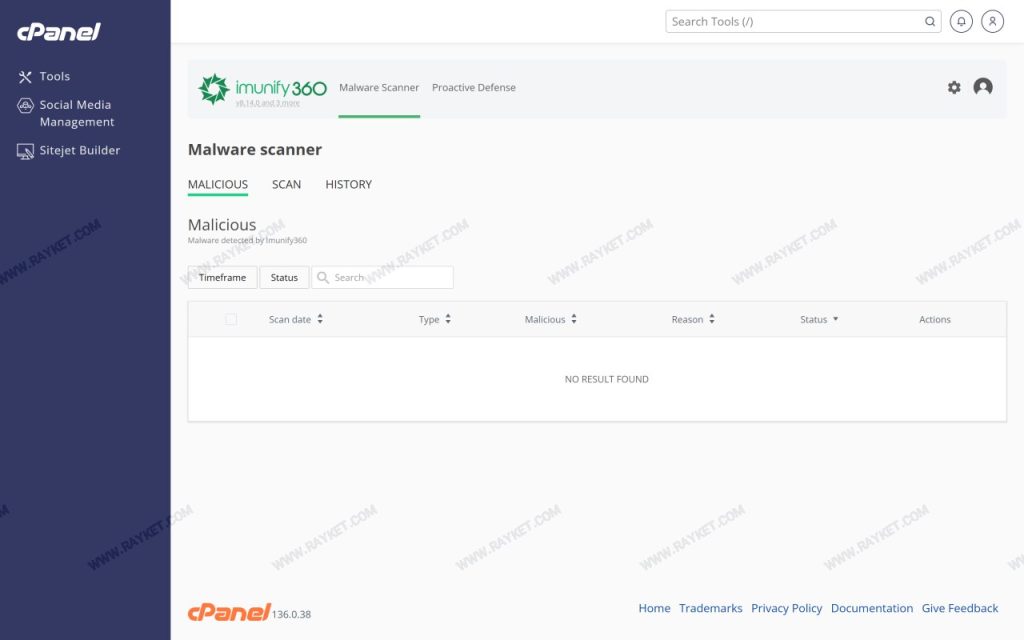
وقتی فایلی آلوده تشخیص داده میشود
- فایل معمولاً ایزوله میشود تا اجرا نشود.
- در فهرست موارد شناساییشده، مسیر فایل و نوع تهدید نمایش داده میشود.
- اگر مطمئن هستید فایل سالم است (مثلاً بخشی از قالب اختصاصی شماست)، میتوانید آن را بازگردانی کنید.
- اگر واقعاً آلوده است، پس از پاکسازی باید راه ورود را هم ببندید، وگرنه دوباره برمیگردد.
پاک کردن فایل آلوده، مشکل را حل نمیکند؛ فقط نشانه را برمیدارد. تا وقتی افزونه آسیبپذیر یا رمز لو رفته اصلاح نشود، آلودگی تکرار میشود.
کارهایی که خودتان باید انجام دهید
- بهروزرسانی: هسته وردپرس، قالب و افزونهها را بهروز نگه دارید. بیشترین نفوذها از نسخههای قدیمی است.
- حذف افزونههای بلااستفاده: افزونه غیرفعال هم میتواند راه نفوذ باشد.
- رمزهای قوی و متفاوت: برای سیپنل، پیشخوان سایت، دیتابیس و FTP.
- پرهیز از نسخههای نالشده: قالب و افزونه کرکشده معمولاً کد مخرب دارد.
- بکاپ منظم: در بدترین حالت، بازگردانی سریع نجاتدهنده است. راهنما: تهیه نسخه پشتیبان.
- SSL فعال: ارتباط کاربران رمزنگاری شود. راهنما: فعالسازی SSL.
نشانههای آلودگی سایت
- ریدایرکت شدن بازدیدکنندگان به سایتهای ناشناس
- ظاهر شدن فایلهای عجیب در پوشهها، بهخصوص فایلهای نقطهدار
- افزایش ناگهانی مصرف منابع یا ارسال ایمیل از هاست
- هشدار «سایت ناامن» در نتایج گوگل
- تغییر محتوای صفحهها بدون دخالت شما
برای بررسی فایلهای غیرمنتظره، نمایش فایلهای مخفی و برای بررسی ترافیک مشکوک، آمار و لاگ سایت کمک میکنند.
اگر سایت هک شد
- سریعاً از وضعیت فعلی بکاپ بگیرید (برای بررسی بعدی).
- همه رمزها را عوض کنید: سیپنل، FTP، دیتابیس و پیشخوان سایت.
- از آخرین بکاپ سالم بازگردانی کنید.
- قالب و افزونهها را به نسخه بهروز و از منبع رسمی نصب کنید.
- موضوع را به پشتیبانی رایکت اطلاع دهید تا لاگهای سرور بررسی شود.