
وردپرس بهخودیخود ناامن نیست؛ چیزی که سایتها را قربانی میکند، نسخه قدیمی افزونه، رمز ضعیف و نبود بکاپ است. این چکلیست همان کارهایی است که بیشترین اثر را دارند.
۱. همهچیز را بهروز نگه دارید
هسته وردپرس، قالب و افزونهها را بهروز نگه دارید. بیشتر نفوذها از طریق آسیبپذیریهای شناختهشدهای اتفاق میافتد که وصلهشان ماهها قبل منتشر شده است.
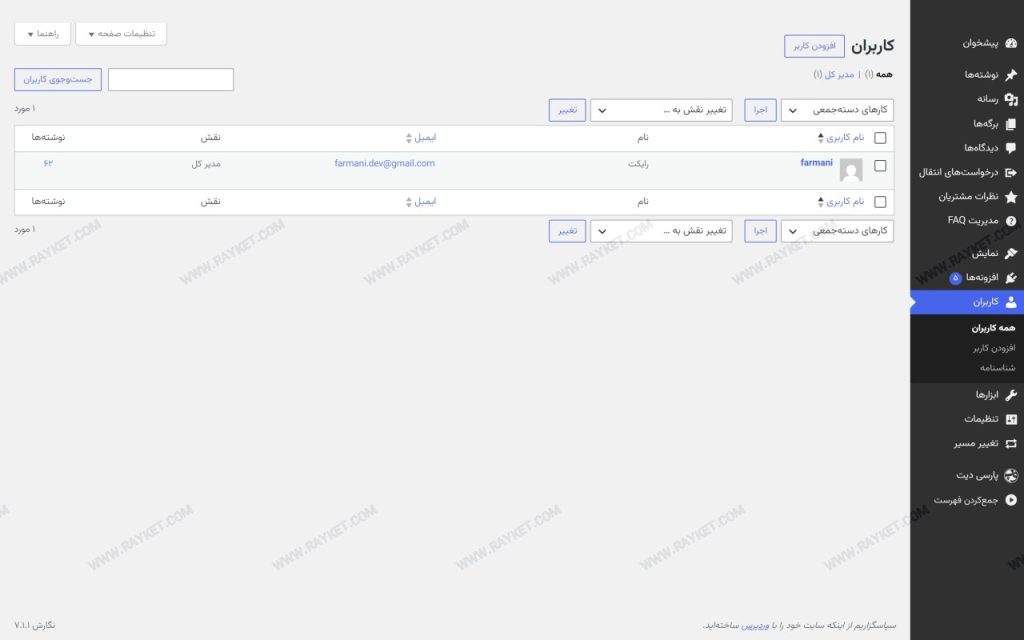
۲. کاربران و رمزها
- نام کاربری
adminنداشته باشید. - برای هر کاربر رمز قوی و متفاوت بگذارید.
- سطح دسترسی هر کاربر را حداقلی بدهید؛ نویسنده به نقش مدیر نیاز ندارد.
- کاربران بلااستفاده را حذف کنید.
۳. محافظت از صفحه ورود
- تعداد تلاشهای ناموفق ورود را محدود کنید.
- در صورت امکان ورود دومرحلهای را فعال کنید.
- اگر فقط خودتان وارد میشوید، میتوانید دسترسی به مسیر مدیریت را به آیپی خودتان محدود کنید یا روی آن رمز بگذارید.
۴. از قالب و افزونه نالشده استفاده نکنید
نسخههای کرکشده تقریباً همیشه کد مخرب دارند. هزینه نسخه اصلی، از هزینه پاکسازی یک سایت آلوده کمتر است.
۵. فایلهای حساس را محافظت کنید
- دسترسی مستقیم به
wp-config.phpرا ببندید. - نمایش فهرست فایلها را خاموش کنید: Indexes در سیپنل.
- اجرای فایل PHP در پوشه آپلودها را غیرفعال کنید.
- سطح دسترسی: پوشهها ۷۵۵ و فایلها ۶۴۴.
۶. SSL و انتقال امن
گواهی SSL را فعال کنید تا رمزها روی شبکه قابل خواندن نباشد: راهنمای SSL. برای انتقال فایل هم بهجای FTP ساده از حالت امن استفاده کنید.
۷. بکاپ منظم
بکاپ آخرین خط دفاع است. برنامه مشخص داشته باشید و نسخهها را بیرون از هاست نگه دارید: تهیه نسخه پشتیبان و هاست پشتیبان.
۸. پایش
- هشدارهای سیپنل را فعال کنید: تنظیم Contact Information.
- اگر Imunify360 روی سرویس شما فعال است، گزارشهایش را ببینید: امنیت هاست با Imunify360.
- مصرف منابع و ترافیک غیرعادی را دنبال کنید: آمار سایت.
اگر سایت آلوده شد
- رمزها را عوض کنید: پیشخوان، سیپنل، FTP و دیتابیس.
- از آخرین بکاپ سالم بازگردانی کنید.
- قالب و افزونهها را از منبع رسمی و نسخه بهروز نصب کنید.
- راه ورود را پیدا و ببندید، وگرنه دوباره تکرار میشود.