

گاهی یک آیپی مشخص مدام به سایت شما درخواست میفرستد: تلاش برای ورود به پیشخوان، اسکن آسیبپذیری یا اسپم فرم تماس. ابزار IP Blocker در سیپنل اجازه میدهد آن آیپی را در سطح سرور ببندید، یعنی قبل از اینکه درخواست حتی به سایت شما برسد.
مسدود کردن یک آیپی
- وارد سیپنل شوید و در بخش Security روی IP Blocker کلیک کنید.
- آیپی موردنظر را در کادر وارد کنید.
- دکمه Add را بزنید.
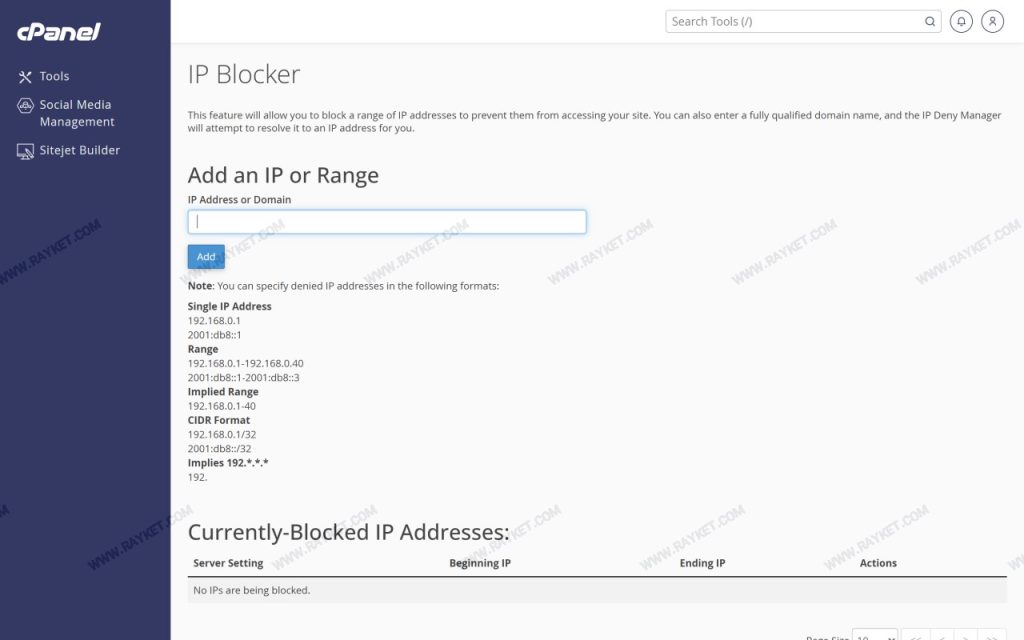
چه چیزهایی میتوان وارد کرد
| قالب | مثال | یعنی چه |
|---|---|---|
| آیپی تکی | 192.168.0.5 |
فقط همان آدرس |
| بازه | 192.168.0.1-192.168.0.40 |
محدوده مشخصی از آدرسها |
| نویسش CIDR | 192.168.0.0/24 |
یک زیرشبکه کامل |
| سه بخشی | 192.168.0. |
همه آدرسهای آن محدوده |
آیپی مزاحم را چطور پیدا کنیم
- در بخش Visitors یا Raw Access میتوانید ببینید کدام آیپی بیشترین درخواست را دارد. راهنما: مشاهده آمار سایت.
- در Errors آیپیهایی که مدام خطا تولید میکنند دیده میشوند.
- افزونههای امنیتی وردپرس هم معمولاً آیپی تلاشهای ناموفق ورود را گزارش میکنند.
پیش از مسدود کردن، مطمئن شوید آیپی خودتان یا سرویسهای مورد نیازتان (مثل درگاه پرداخت یا سرویس بکاپ) را نمیبندید. اگر آیپی خودتان را ببندید، دسترسی به سایت را از دست میدهید؛ در آن صورت باید از اینترنت دیگری وارد سیپنل شوید و رفعش کنید.
محدود کردن دسترسی با Leech Protection
اگر بخشی از سایت شما با رمز محافظت میشود (مثلاً محتوای اعضا) و نگرانید کاربران رمزشان را با دیگران به اشتراک بگذارند، ابزار Leech Protection همین را کنترل میکند: اگر یک نام کاربری در بازه زمانی مشخص از آیپیهای زیادی وارد شود، حساب مسدود میشود.
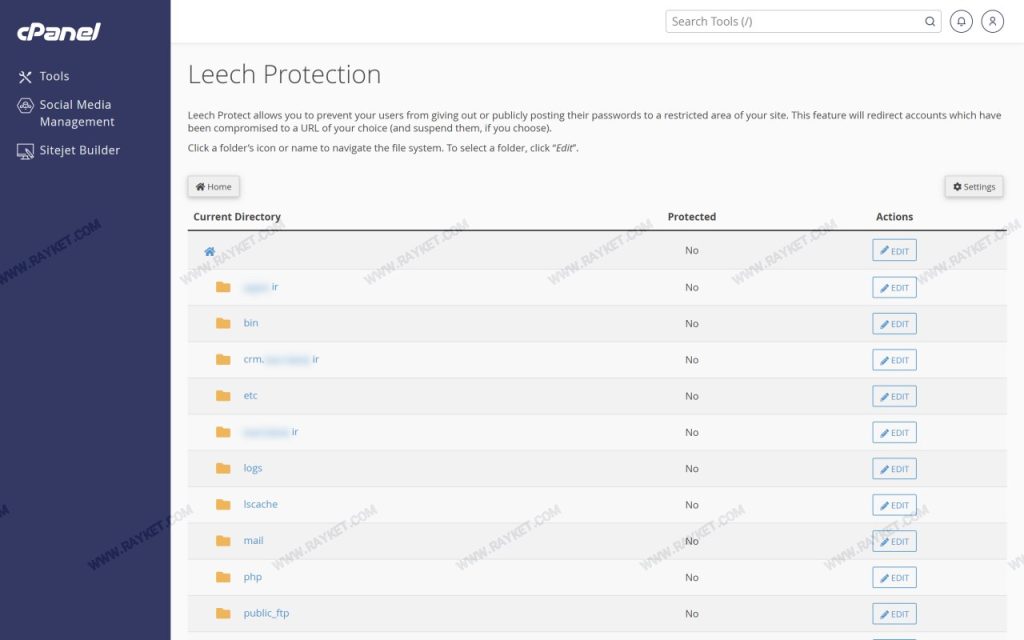
- پوشه محافظتشده را انتخاب کنید.
- حداکثر تعداد ورود مجاز در دو ساعت را تعیین کنید.
- آدرس ایمیل برای هشدار و در صورت نیاز آدرس صفحهای برای ریدایرکت کاربر مسدودشده وارد کنید.
- در صورت تمایل گزینه غیرفعالسازی خودکار حساب متخلف را فعال کنید.
محدودیتهای این روش
مسدود کردن آیپی برای حملههای ساده و مزاحمتهای تکراری خوب است، اما در برابر حملههای گسترده که از هزاران آیپی میآیند کافی نیست. برای آنها باید سراغ لایههای بالاتر رفت: فایروال سرور، سرویسهای ضد حمله و ابزارهایی مثل Imunify360.
اگر حجم درخواستهای مشکوک بالاست و سایت کند شده، موضوع را با تیکت به پشتیبانی رایکت بگویید تا از سمت سرور بررسی شود.
بیشتر بخوانید: کنترل رباتهای هوش مصنوعی و مصرف منابع هاست.
بیشتر بخوانید: پیدا کردن آیپی و ربات مزاحم در لاگ دسترسی.