
هدر Authentication-Results نشان میدهد یک سامانهٔ دریافتکننده برای همان پیام چه نتیجهای از بررسی SPF، DKIM و DMARC ثبت کرده است. ابتدا بررسی کنید چه سامانهای نتیجه را ثبت کرده و هر آزمون به کدام دامنه مربوط است. با این دو کنترل میتوانید تشخیص دهید برای یک پیام مشخص باید مسیر ارسال، امضا یا همراستایی دامنه را بررسی کنید.
۱. نسخهٔ اصلی پیام را باز کنید
- پیام دریافتی را در صندوق گیرنده باز کنید و از منوی همان پیام دنبال گزینهٔ «نمایش اصل پیام» یا «نمایش منبع» بگردید. نام گزینه به برنامهٔ ایمیل بستگی دارد.
- در بخش هدرها عبارت
Authentication-Resultsرا پیدا کنید. خطی که با فاصله شروع میشود ممکن است ادامهٔ همان هدر باشد. - اگر چند نتیجه وجود دارد، شناسهٔ ثبتکننده را با سامانهٔ دریافتکننده یا دروازهٔ ایمیل مورد اعتماد سازمان تطبیق دهید. برای بررسی پیام ارجاعشده، نسخهٔ اصلی را از گیرندهٔ همان پیام بگیرید.
هدر کامل ممکن است نشانی، مسیر داخلی و شناسهٔ پیام داشته باشد. فقط بخش لازم را از طریق مسیر خصوصی با پشتیبانی به اشتراک بگذارید. برای پیام مشکوک، متن هدر را بخوانید و لینک یا پیوست آن را باز نکنید.
۲. هر نتیجه دامنهٔ خودش را دارد
| قسمت هدر | چه چیزی را بررسی کنید |
|---|---|
authserv-id |
شناسهٔ سامانهٔ ثبتکننده در ابتدای مقدار هدر. جایگاه آن را با مرز اعتماد سرویس گیرنده تطبیق دهید. |
spf=pass و smtp.mailfrom |
میزبان ارسال برای هویت فرستندهٔ پاکت مجاز تشخیص داده شده است. در بعضی شرایط هویت HELO بررسی میشود. |
dkim=pass و header.d |
امضای دامنهٔ ثبتشده در d معتبر بوده است. ممکن است پیام بیش از یک امضا داشته باشد. |
dmarc=pass و header.from |
دستکم یک نتیجهٔ معتبر SPF یا DKIM با دامنهٔ From قابل مشاهده همراستا بوده است. |
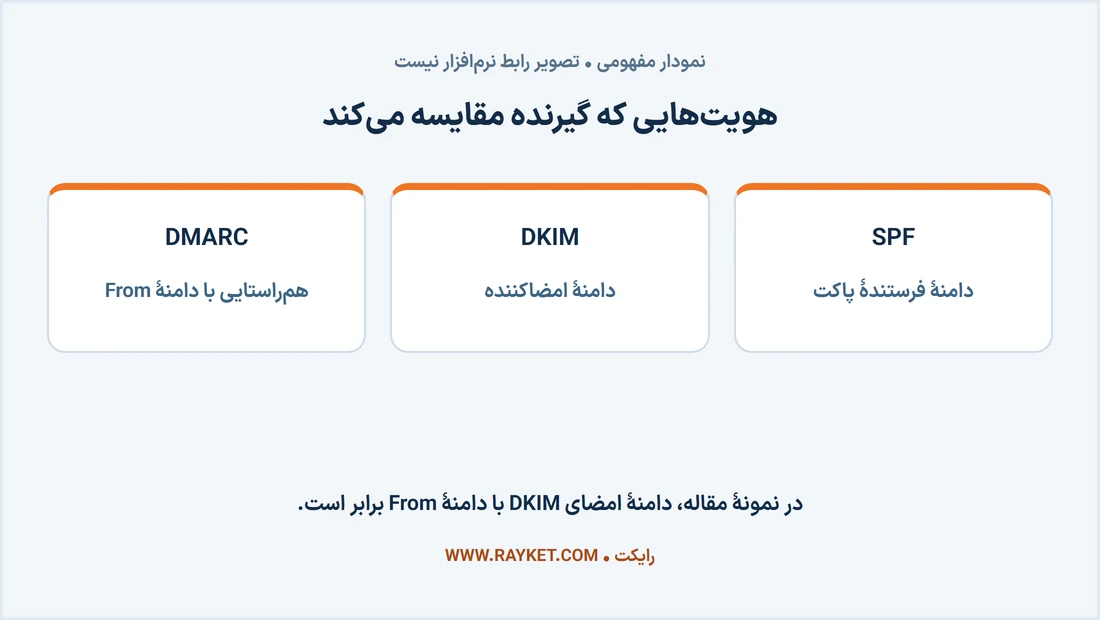
قواعد همراستایی به حالت سیاست و رابطهٔ دامنهها بستگی دارند. در مقایسهٔ نمونهٔ زیر دامنهٔ DKIM دقیقاً با دامنهٔ From برابر است.
۳. نمونهٔ هدر را خط به خط بخوانید
From: Demo <demo@example.org>
Authentication-Results: mx.example.net;
 spf=pass smtp.mailfrom=bounces.example.com;
 dkim=pass header.d=example.org;
 dmarc=pass header.from=example.org
در نمونهٔ آموزشی، گیرندهٔ نمونه mx.example.net است. SPF برای bounces.example.com قبول شده و دامنهٔ آن با example.org متفاوت است. امضای DKIM به example.org تعلق دارد و با From برابر است، پس نتیجهٔ DMARC در این نمونه با همان امضای همراستا سازگار است.
اگر SPF و DKIM قبول باشند اما دامنههای معتبر با From همراستا نباشند، DMARC میتواند رد شود. اگر نتیجهٔ SPF برابر temperror باشد، جزئیات خطای موقت را بررسی کنید و از روی یک پیام دربارهٔ همهٔ مسیرها تصمیم نگیرید.
۴. از نتیجه به بررسی بعدی برسید
- اگر فقط یکی از ابزارهای ارسال مشکل دارد، پیام همان ابزار را با نمونهٔ سالم از مسیر دیگر مقایسه کنید. فرستندهٔ پاکت و دامنهٔ امضا را جدا یادداشت کنید.
- اگر DKIM خطا دارد، دامنه و selector امضا را در نسخهٔ اصلی پیدا کنید و علت را در مستند سرویس ارسال بررسی کنید. پیام عبوری از فوروارد یا فهرست توزیع ممکن است تغییر کرده باشد.
- اگر DMARC پاس میشود ولی پیام در Spam است، از گیرنده بخواهید وضعیت تحویل همان نمونه را بررسی کند. احراز هویت یکی از سیگنالهاست و نتیجهٔ پوشهبندی در اختیار سامانهٔ گیرنده است.
- اگر نتیجه را در هدر پیدا نمیکنید، از راهنمای سرویس گیرنده برای یافتن گزارش اصالت کمک بگیرید. نبود هدر بهتنهایی وضعیت یک آزمون را تعیین نمیکند.
ثبتکنندهٔ قابل اعتماد و مسیر دریافت تعیین میکنند کدام هدر ارزش استناد دارد. یک هدر مشابه در بخش غیرقابل اعتماد ممکن است بهوسیلهٔ فرستنده یا واسطه افزوده شده باشد.
۵. مطالعهٔ مرتبط
- جلوگیری از اسپم شدن ایمیلها با SPF، DKIM و DMARC
- Track Delivery در سیپنل؛ بفهمید ایمیل کجا گیر کرده
۶. منابع و روش بررسی
منابع در ۱۳ نوامبر ۲۰۲۶ بررسی شدند. ساختار و دامنههای نمونهٔ آموزشی با تجزیهٔ محلی پیام کنترل شد. نتیجههای SPF، DKIM و DMARC در نمونه برای توضیح نوشته شدهاند.